EU CRA für Energie- und Gebäudetechnik
Vom Wechselrichter bis zum Gateway: jedes Gerät eingestuft und belegt.
Wechselrichter, Wallbox und Heizungsregler sind nach dem EU Cyber Resilience Act meist Standardprodukte, das Smart-Meter-Gateway gilt als kritisch. Mit Kunnus haben Hersteller Einstufung, Schwachstellen und Meldepflichten jedes Produkts im Griff, bis zum Gerät, das seit Jahren im Technikraum hängt.
Autor: Maximilian HeckGeprüft von: Dr. Martin McCafferyStand:
- Volle Anwendung
- 11. Dezember 2027
- Frühwarnung
- 24 Stunden · Art. 14 Abs. 2 a
- Unterstützungszeitraum
- mind. 5 Jahre · Art. 13 Abs. 8
- Höchste Klasse in dieser Branche
- Kritisches Produkt
Welche Konformitätsroute gilt für Smart-Meter-Gateways, Wechselrichter und Gebäudeautomation?
Die Konformitätsroute nach dem EU Cyber Resilience Act richtet sich in der Energie- und Gebäudetechnik nach der Kernfunktionalität des Produkts (Art. 7 Abs. 1 EU CRA). Smart-Meter-Gateways in intelligenten Messsystemen sind kritische Produkte nach Anhang IV Nr. 2: Solange kein delegierter Rechtsakt nach Art. 8 Abs. 1 ein Zertifikat vorschreibt, prüft eine notifizierte Stelle nach Art. 32 Abs. 3. Kapitel IV EU CRA über notifizierte Stellen gilt seit dem 11. Juni 2026. PV-Wechselrichter, Wallboxen, Wärmepumpenregler und Gebäudeautomations-Controller stehen in keinem Anhang und sind Standardprodukte mit Eigenbewertung nach Art. 32 Abs. 1. Ein eingebautes Router- oder VPN-Modul stuft das Gerät nicht hoch (Art. 7 Abs. 1 Satz 2).
Produktklassen
Welche Produkte der Energie- und Gebäudetechnik fallen unter den EU Cyber Resilience Act?
Unter den EU Cyber Resilience Act fällt in der Energie- und Gebäudetechnik jedes Produkt mit einer direkten oder indirekten Datenverbindung zu einem Gerät oder Netz (Art. 2 Abs. 1 EU CRA). Ein Anschluss an KNX, BACnet oder Modbus genügt dafür. Hängt eine Gerätefunktion an der Cloud des Herstellers, zählt diese Cloud als Datenfernverarbeitung zum Produkt (Art. 3 Nr. 2 EU CRA). Über die Klasse entscheidet die Kernfunktionalität, und in dieser Branche ergibt sie meist ein Standardprodukt.
Verteilung in dieser Branche
Produkt auswählen
PV-Wechselrichter und Speichersteuerung
Warum diese Klasse
in keinem Anhang gelistet
Konformitätsweg
- 1Risikobewertung
- 2Eigene Konformitätsbewertung (Modul A)
- EU-Konformitätserklärung + CE
Konformitätsbewertung in Eigenverantwortung, Art. 32 Abs. 1 EU CRA.
Einschätzung anhand typischer Kernfunktionen. Maßgeblich sind Zweckbestimmung und Aufbau Ihres Produkts.
Alle Produktbeispiele als Tabelle+
| Produkt | Klasse nach EU CRA | Begründung |
|---|---|---|
| Smart-Meter-Gateway im intelligenten Messsystem | Kritisches Produkt (Anhang IV) | Anhang IV Nr. 2; erfasst ist das Gateway, der Zähler ist nicht gelistet |
| Firewall, IDS oder IPS für Gebäude- und Leittechniknetze | Wichtiges Produkt, Klasse II (Anhang III) | Anhang III Klasse II Nr. 2, sofern das die Kernfunktion ist |
| Fernwartungs-Gateway mit VPN als Kernfunktion | Wichtiges Produkt, Klasse I (Anhang III) | Anhang III Klasse I Nr. 5 |
| LTE-Router, Modems und Switches für Liegenschaftsnetze | Wichtiges Produkt, Klasse I (Anhang III) | Anhang III Klasse I Nr. 12 |
| Zutrittskontroll-Leser, auch biometrisch | Wichtiges Produkt, Klasse I (Anhang III) | Anhang III Klasse I Nr. 1 |
| PV-Wechselrichter und Speichersteuerung | Standardprodukt | in keinem Anhang gelistet |
| Wallbox und Ladesäule, AC und DC | Standardprodukt | in keinem Anhang gelistet |
| Regler für Wärmepumpe, Heizung und Lüftung, Raumthermostate | Standardprodukt | in keinem Anhang gelistet |
| KNX-, BACnet- und Modbus-Geräte ohne Sicherheitsfunktion | Standardprodukt | in keinem Anhang gelistet |
| Gebäudeleittechnik, EMS und HEMS samt Hersteller-Cloud | Standardprodukt | die Cloud zählt als Datenfernverarbeitung (Erwägungsgrund 12) |
Ihr Produkt ist nicht dabei? Die Reifegradanalyse gibt eine erste Einordnung für Ihr eigenes Produkt. EU-CRA-Assessment starten →
Außerhalb liegen identische Ersatzteile, die nach der Spezifikation des ersetzten Bauteils gefertigt sind (Art. 2 Abs. 6 EU CRA). Türschlösser, Alarmanlagen und andere Smart-Home-Produkte mit Sicherheitsfunktion stehen in Anhang III Klasse I Nr. 17; sie behandelt die Seite Smart Home und Unterhaltungselektronik. Was Energieversorger und Netzbetreiber als Betreiber leisten müssen, regelt die NIS2-Richtlinie.
Pflichten
Worauf es für Hersteller der Energie- und Gebäudetechnik zuerst ankommt
- 01
Ein Unterstützungszeitraum, der zur erwarteten Nutzungsdauer passt
Maßstab für den Unterstützungszeitraum ist, wie lange ein Produkt voraussichtlich genutzt wird (Art. 13 Abs. 8 EU CRA). In die Festlegung gehen die Erwartung der Nutzer, Art und Zweckbestimmung des Produkts sowie die Supportzeiten zugekaufter Kernkomponenten ein. Die Herleitung gehört in die technische Dokumentation.
- 02
Hersteller melden ausgenutzte Schwachstellen und schwere Vorfälle
Art. 14 Abs. 1 bis 4 EU CRA
Meldepflichtig ist der Hersteller, nicht der Betreiber der Anlage. Er meldet aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle über die einheitliche Meldeplattform gleichzeitig an das koordinierende CSIRT und an die ENISA (Art. 14 Abs. 1 und 3 EU CRA). Die Frist von 24 Stunden nach Kenntnis für die Frühwarnung gilt seit dem 11. September 2026 (Art. 14 Abs. 2 Buchst. a). Innerhalb von 72 Stunden folgt die Meldung. Den Abschlussbericht zu einer Schwachstelle reicht der Hersteller spätestens 14 Tage nach Verfügbarkeit einer Korrektur ein.
- 03
Portal, App und Backend gehören zum Gerät
Entwickelt der Hersteller Monitoring-Portal, App oder Ladebackend selbst oder unter seiner Verantwortung, und fehlt ohne sie eine Gerätefunktion, sind sie Datenfernverarbeitung (Art. 3 Nr. 2 EU CRA). Risikobewertung und Schwachstellenbehandlung umfassen dann Gerät und Backend zusammen.
- 04
Sorgfalt bei zugekauften Modulen
Funkmodul, Echtzeitbetriebssystem, Netzwerk-Stack und TLS-Bibliothek stammen selten aus eigener Entwicklung. Bei der Integration solcher Fremdkomponenten verlangt Art. 13 Abs. 5 EU CRA die gebotene Sorgfalt, ausdrücklich auch bei Open Source.
- 05
Sicherheitsupdates ändern den Status bestehender Modelle in der Regel nicht
Für Modelle, die vor dem 11. Dezember 2027 in Verkehr kamen, greifen die Anforderungen des EU Cyber Resilience Act erst nach einer wesentlichen Änderung (Art. 69 Abs. 2 EU CRA). Ein Sicherheitsupdate, das das Risiko senkt und die Zweckbestimmung unverändert lässt, zählt laut Erwägungsgrund 39 in der Regel nicht dazu. Bei einem Firmware-Release mit neuer Kernfunktion kann das anders aussehen.
- 06
Wer unter eigener Marke verkauft, ist Hersteller
Art. 3 Nr. 13 und Art. 21 EU CRA
Eine Wallbox vom Auftragsfertiger mit dem eigenen Logo macht den Markeninhaber zum Hersteller (Art. 3 Nr. 13 EU CRA), mit allen Pflichten aus Art. 13 und 14. Einführer und Händler übernehmen nach Art. 21 dieselbe Rolle, wenn sie unter eigenem Namen in Verkehr bringen oder das Produkt wesentlich ändern.
Angrenzende Regulierung
Wie passt der EU Cyber Resilience Act zu NIS2, RED und Maschinenverordnung in dieser Branche?
Der EU Cyber Resilience Act regelt in der Energie- und Gebäudetechnik die Cybersicherheit des Produkts. Für Betreiber, Funkanlagen und Maschinen gelten daneben eigene Rechtsakte.
NIS2-Richtlinie (EU) 2022/2555
Energieversorger und Netzbetreiber sind als Betreiber nach NIS2 verpflichtet, der Hersteller ihrer Geräte nach dem EU Cyber Resilience Act; die Meldewege laufen getrennt. Ob wesentliche Einrichtungen kritisch von einer Produktkategorie abhängen, ist nach Art. 8 Abs. 2 Buchst. a EU CRA eines der Kriterien für Anhang IV.
Funkanlagenrichtlinie (RED), Delegierte Verordnung (EU) 2022/30
Die Cybersicherheitsanforderungen aus Art. 3 Abs. 3 Buchst. d bis f der Funkanlagenrichtlinie, die heute für Wallboxen, Thermostate und Zähler mit WLAN oder LTE gelten, sind vollständig in Anhang I EU CRA enthalten (Erwägungsgrund 30 EU CRA).
Maschinenverordnung (EU) 2023/1230
Gilt ein Lüftungsgerät oder Torantrieb als Maschine, sind beide Anforderungskataloge zu erfüllen. Nach dem Wortlaut von Erwägungsgrund 53 EU CRA könnte die Einhaltung der Cybersicherheitsanforderungen die Einhaltung der Abschnitte 1.1.9 und 1.2.1 in Anhang III der Maschinenverordnung erleichtern. Den Zusammenhang muss der Hersteller selbst nachweisen.
Elektrizitätsbinnenmarkt-Richtlinie (EU) 2019/944
Welches Gateway unter Anhang IV Nr. 2 EU CRA fällt, bestimmt die Begriffsbestimmung des intelligenten Messsystems in Art. 2 Nr. 23 der Richtlinie.
Aus der Praxis
Wo Hersteller der Energie- und Gebäudetechnik hängen bleiben
Gemeinsame Firmware über Gerätegenerationen
Betriebssystem, Netzwerk-Stack und TLS-Bibliothek eines Controllers bleiben oft über mehrere Hardware-Generationen gleich. Wird darin eine Schwachstelle bekannt, stellt sich zuerst die Frage, welche Varianten im Feld sie enthalten.
Der Zulieferer-Support endet früher
Funkmodul und Echtzeitbetriebssystem kommen vom Zulieferer, und dessen Support läuft oft kürzer als der eigene. Schwachstellen in diesen Teilen behandelt trotzdem der Hersteller des Endgeräts, über seinen ganzen Unterstützungszeitraum (Art. 13 Abs. 8 EU CRA).
Firmware und Backend in getrennten Teams
Beim Wechselrichter entsteht das Monitoring-Portal, bei der Wallbox das OCPP-Backend oft in einer anderen Abteilung als die Firmware. Für den EU Cyber Resilience Act bilden beide ein Produkt mit einer Risikobewertung und einem Meldeweg.
Geräte hinter der Firewall
In abgeschotteten Liegenschaftsnetzen kommen Updates meist über ein Servicetool oder den Errichter aufs Gerät. Für Schwachstellenbewertung und Meldung braucht der Hersteller eine Übersicht, welche Firmware auf welchem Gerät läuft.
Mit Kunnus
Was Kunnus für Hersteller der Energie- und Gebäudetechnik übernimmt
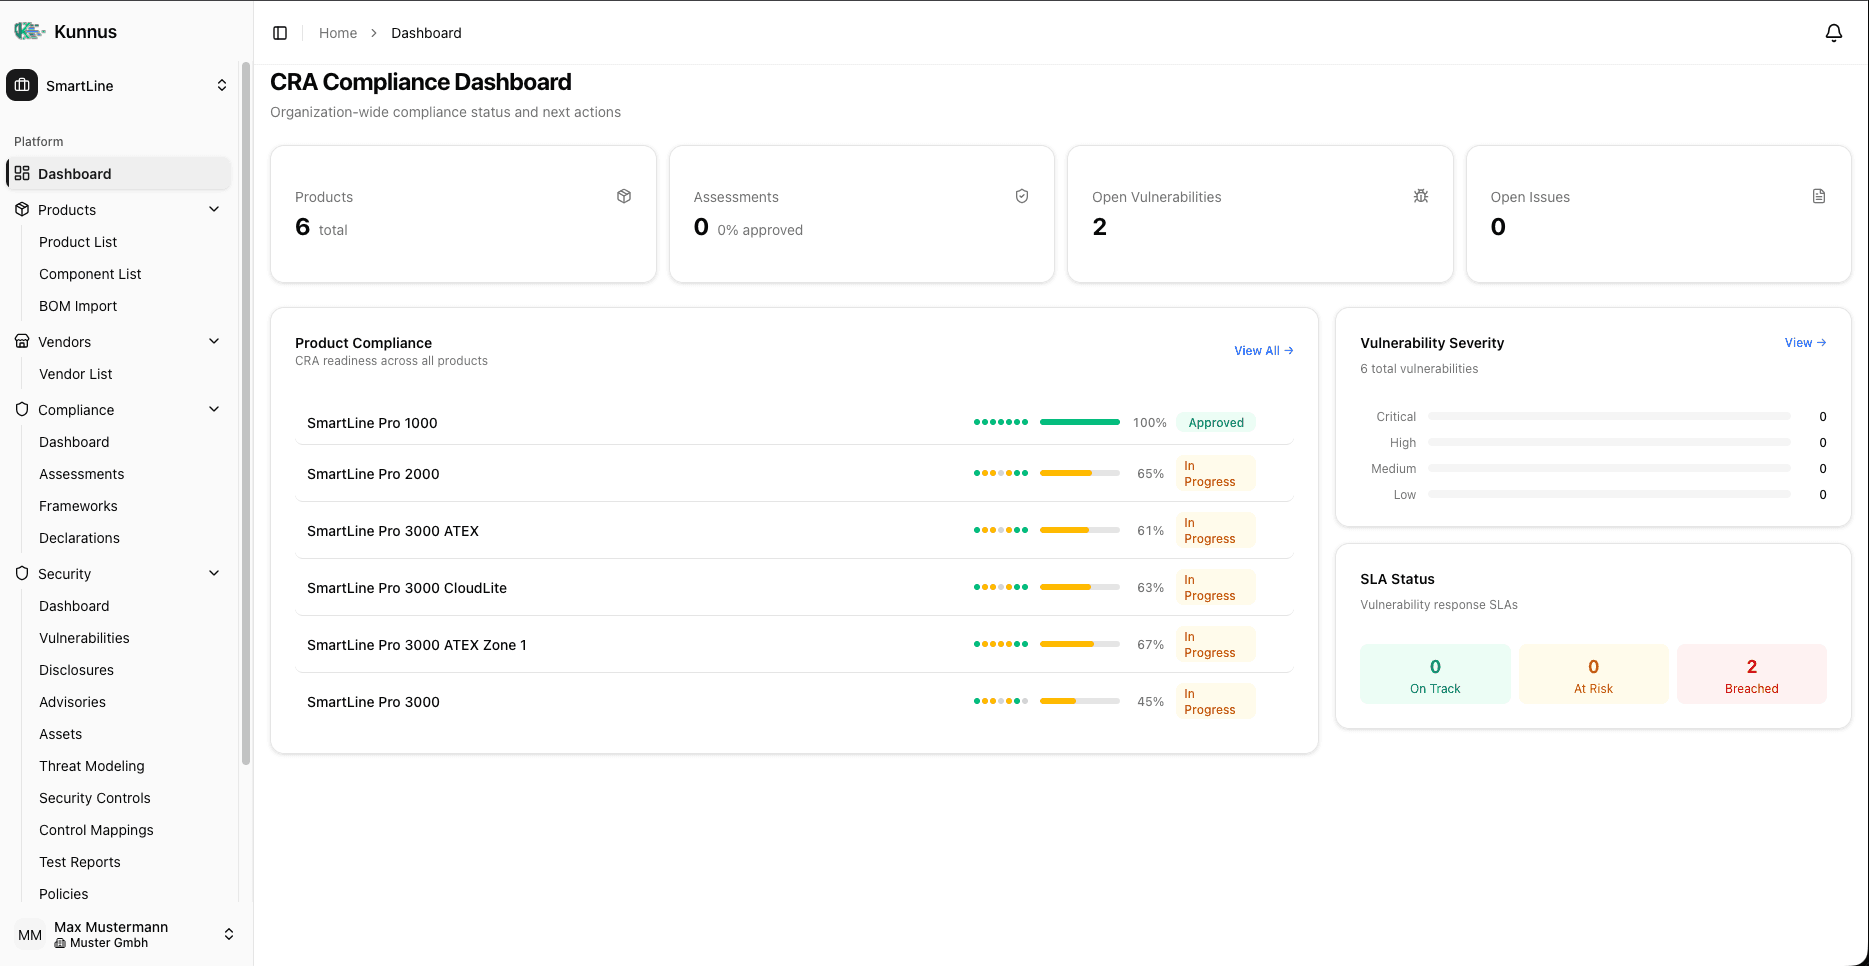
Kunnus deckt je Produkt ab, was der EU Cyber Resilience Act verlangt, von der Einstufung über SBOM, Schwachstellen und Meldungen bis zur technischen Dokumentation, und lässt EMV, Niederspannung und Funkprüfung dort, wo sie heute laufen: in Ihrem CE-Verfahren.
Rechenbeispiel
Rechenbeispiel: ein Hersteller von Gebäudeautomation
Angenommen, ein Hersteller von Raum- und Anlagen-Controllern hat drei Hardware-Generationen auf einer Firmware-Plattform im Feld. Das Mengengerüst nach dem EU Cyber Resilience Act:
- 1Varianten (3 Generationen × 8)24
- 2SBOMs je Jahr bei 2 Releases je Generation48
- 3Betroffene Varianten bei einer CVE in der TLS-Bibliothekalle 24
- 4Frühwarnung bei aktiver Ausnutzung (Art. 14 Abs. 2)24 h nach Kenntnis
- 5Unterstützungszeitraum bei 15 Jahren erwarteter Nutzung (Art. 13 Abs. 8)15 Jahre, nicht 5
- 6Aufbewahrung der technischen Dokumentation (Art. 13 Abs. 13)15 Jahre je Variante
Alle Werte sind Annahmen, keine Branchenstatistik. Aufzubewahren ist mindestens zehn Jahre oder für den Unterstützungszeitraum, je nachdem, was länger ist (Art. 13 Abs. 13 EU CRA).
Häufige Fragen
Fällt ein PV-Wechselrichter unter den EU Cyber Resilience Act, und in welche Klasse?+
Ein PV-Wechselrichter mit Kommunikationsschnittstelle oder Cloud-Anbindung fällt unter den EU Cyber Resilience Act, weil er eine Datenverbindung hat (Art. 2 Abs. 1 EU CRA). Wechselrichter stehen weder in Anhang III noch in Anhang IV und sind damit Standardprodukte mit Eigenbewertung nach Art. 32 Abs. 1. Eine Hochstufung in Anhang III würde erst mit einem delegierten Rechtsakt nach Art. 7 Abs. 3 EU CRA wirksam, der in der Regel mindestens 12 Monate Übergangsfrist vorsieht.
Ist ein Smart-Meter-Gateway ein kritisches Produkt?+
Ein Smart-Meter-Gateway in einem intelligenten Messsystem nach Art. 2 Nr. 23 der Richtlinie (EU) 2019/944 ist ein kritisches Produkt nach Anhang IV Nr. 2 EU CRA. Der Stromzähler und die moderne Messeinrichtung ohne Gateway-Funktion stehen nicht in der Liste. Pflicht wird ein europäisches Cybersicherheitszertifikat erst, wenn ein delegierter Rechtsakt nach Art. 8 Abs. 1 EU CRA es verlangt und ein Schema verfügbar ist. Bis dahin bewertet eine notifizierte Stelle das Gateway nach Art. 32 Abs. 3 EU CRA.
Gilt der EU Cyber Resilience Act auch für Wallboxen und Ladestationen?+
Eine Wallbox oder Ladestation mit Netz-, Funk- oder Backend-Anbindung fällt unter den EU Cyber Resilience Act (Art. 2 Abs. 1 EU CRA). Ladepunkte stehen in keinem der Anhänge III und IV, der Hersteller bewertet die Konformität also selbst nach Art. 32 Abs. 1. Zum Produkt gehört auch ein vom Hersteller entwickeltes OCPP-Backend, auf das der Ladepunkt angewiesen ist. Ein separat verkaufter VPN-Router für den Fernzugriff auf die Ladestation wäre dagegen ein eigenes Produkt der Klasse I (Anhang III Nr. 5).
Wie lange müssen Hersteller von Gebäudetechnik Sicherheitsupdates bereitstellen?+
Sicherheitsupdates für Gebäudetechnik stellt der Hersteller über den Unterstützungszeitraum bereit, und dessen Untergrenze liegt nach Art. 13 Abs. 8 EU CRA bei fünf Jahren. Bleibt eine Heizungsregelung oder ein Gebäudeautomations-Controller voraussichtlich länger in Betrieb, verlängert sich der Zeitraum entsprechend. Ein veröffentlichtes Update muss zehn Jahre abrufbar bleiben, bei längerem Unterstützungszeitraum bis zu dessen Ende (Art. 13 Abs. 9 EU CRA).
Gelten die Meldepflichten auch für Geräte, die schon in Gebäuden installiert sind?+
Für die Meldepflichten nach Art. 14 EU CRA spielt der Zeitpunkt des Inverkehrbringens keine Rolle: Art. 69 Abs. 3 erstreckt sie auf alle Produkte im Anwendungsbereich, die vor dem 11. Dezember 2027 in Verkehr gebracht wurden. Für einen Wechselrichter, der seit Jahren auf dem Dach hängt, meldet der Hersteller seit dem 11. September 2026 also genauso wie für ein neues Gerät.
Was ändert sich für Funkgeräte, die heute nach der Delegierten Verordnung (EU) 2022/30 zur Funkanlagenrichtlinie geprüft sind?+
Wer heute die Cybersicherheitsanforderungen der Funkanlagenrichtlinie nach Art. 3 Abs. 3 Buchst. d bis f erfüllt, hat einen Teil von Anhang I EU CRA schon abgedeckt, weil Anhang I alle Elemente dieser Anforderungen enthält. EU-Baumusterprüfbescheinigungen zu Cybersicherheitsanforderungen bleiben nach Art. 69 Abs. 1 EU CRA übergangsweise gültig. Für den Übergang soll die Kommission Leitlinien bereitstellen (Erwägungsgrund 30 EU CRA). Praktisch heißt das: die RED-Nachweise als Grundlage der Bewertung nach Anhang I nutzen und die Prozesspflichten aus Art. 13 und 14 EU CRA ergänzen.
In welcher Klasse stehen Ihre Geräte?
Mit dem EU-CRA-Assessment erhalten Sie eine erste Einschätzung, in welche Klasse Ihre Produkte fallen und welche Pflichten zuerst anstehen.
Weiterlesen
Weitere Branchen
EU-CRA-Compliance in anderen Branchen
Quelle: Verordnung (EU) 2024/2847 (Cyber Resilience Act), Amtsblatt der EU. https://eur-lex.europa.eu/eli/reg/2024/2847/oj
Diese Seite ist eine Orientierung zum Cyber Resilience Act für diese Branche, keine Rechtsberatung. Ob und wie die Verordnung für ein konkretes Produkt greift, hängt von dessen Zweckbestimmung und Aufbau ab.