EU CRA für Telekommunikation und Netzwerktechnik
Router, Switches und Firewalls: Klasse begründet, Updates geplant bis zum Supportende.
Für Hersteller von Routern, Modems, Switches, Access Points und Firewalls: eine Orientierung, in welcher Klasse nach Anhang III des Cyber Resilience Act Ihre Geräte voraussichtlich liegen und welches Konformitätsverfahren dann in Frage kommt.
Autor: Maximilian HeckGeprüft von: Dr. Martin McCafferyStand:
- Volle Anwendung
- 11. Dezember 2027
- Frühwarnung
- 24 Stunden · Art. 14 Abs. 2 a
- Unterstützungszeitraum
- mind. 5 Jahre · Art. 13 Abs. 8
- Höchste Klasse in dieser Branche
- Wichtiges Produkt, Klasse II
Welches Konformitätsbewertungsverfahren gilt für Router, Switches und Firewalls?
Router, Modems für die Internetanbindung und Switches sind nach dem EU Cyber Resilience Act wichtige Produkte der Klasse I (Anhang III Klasse I Nr. 12 EU CRA), Firewalls, Intrusion-Detection- und Intrusion-Prevention-Systeme wichtige Produkte der Klasse II (Anhang III Klasse II Nr. 2). Router und Switches darf ihr Hersteller nach Art. 32 Abs. 2 EU CRA nur dann selbst nach Modul A bewerten, wenn er harmonisierte Normen, gemeinsame Spezifikationen oder ein EU-Cybersicherheitszertifikat ab der mittleren Vertrauenswürdigkeitsstufe vollständig anwendet; sonst prüft eine notifizierte Stelle nach Modul B und C oder nach Modul H. Firewalls verlangen nach Art. 32 Abs. 3 immer ein solches Drittverfahren oder Zertifikat.
Produktklassen
Welche Netzwerkprodukte sind wichtige Produkte der Klasse I nach Anhang III des EU Cyber Resilience Act?
Anhang III des EU Cyber Resilience Act nimmt Netzwerktechnik breit auf, weil diese Geräte andere Netze schützen oder zentrale Funktionen wie Netzmanagement übernehmen (Art. 7 Abs. 2 EU CRA). Eingestuft wird nach der Kernfunktion, ohne die ein Gerät seinen Zweck nicht erfüllt (Art. 7 Abs. 1); die Kategorien beschreibt die Durchführungsverordnung (EU) 2025/2392 technisch.
Verteilung in dieser Branche
Produkt auswählen
Netzwerk-Messgerät oder Kabeltester mit Firmware
Warum diese Klasse
Nach unserer Einschätzung keine Kategorie in Anhang III oder IV; dann Selbstbewertung nach Modul A (Art. 32 Abs. 1 EU CRA).
Konformitätsweg
- 1Risikobewertung
- 2Eigene Konformitätsbewertung (Modul A)
- EU-Konformitätserklärung + CE
Konformitätsbewertung in Eigenverantwortung, Art. 32 Abs. 1 EU CRA.
Einschätzung anhand typischer Kernfunktionen. Maßgeblich sind Zweckbestimmung und Aufbau Ihres Produkts.
Alle Produktbeispiele als Tabelle+
| Produkt | Klasse nach EU CRA | Begründung |
|---|---|---|
| Router oder DSL-, Kabel- und Glasfasermodem für den Internetzugang | Wichtiges Produkt, Klasse I (Anhang III) | Anhang III Klasse I Nr. 12 EU CRA. |
| Managed Switch für Campus- oder Rechenzentrumsnetze | Wichtiges Produkt, Klasse I (Anhang III) | Anhang III Klasse I Nr. 12 EU CRA. |
| Router mit integrierter Firewall-Funktion | Wichtiges Produkt, Klasse I (Anhang III) | Bleibt in Klasse I Nr. 12; die Firewall-Komponente ändert die Einstufung nicht (EU-Kommissions-Guidance Kap. 6, Beispiel 63). |
| VPN-Gateway oder VPN-Client als eigenes Produkt | Wichtiges Produkt, Klasse I (Anhang III) | Anhang III Klasse I Nr. 5 EU CRA (VPN). |
| Netzmanagementsystem für Router- und Switch-Flotten | Wichtiges Produkt, Klasse I (Anhang III) | Anhang III Klasse I Nr. 6 EU CRA. |
| Netzwerkkarte oder virtuelle Netzschnittstelle, separat vertrieben | Wichtiges Produkt, Klasse I (Anhang III) | Anhang III Klasse I Nr. 10 EU CRA (physische und virtuelle Netzschnittstellen). |
| Netzwerk-Firewall, IDS oder IPS | Wichtiges Produkt, Klasse II (Anhang III) | Anhang III Klasse II Nr. 2 EU CRA. |
| Netzwerk-Messgerät oder Kabeltester mit Firmware | Standardprodukt | Nach unserer Einschätzung keine Kategorie in Anhang III oder IV; dann Selbstbewertung nach Modul A (Art. 32 Abs. 1 EU CRA). |
Ihr Produkt ist nicht dabei? Die Reifegradanalyse gibt eine erste Einordnung für Ihr eigenes Produkt. EU-CRA-Assessment starten →
Anhang IV des EU CRA mit den kritischen Produkten nennt weder Router noch Switches oder Firewalls, wohl aber Chipkarten und Secure Elements als eigene Produkte (Nr. 3). Außerhalb des EU CRA liegen Geräte ausschließlich für nationale Sicherheit oder Verteidigung (Art. 2 Abs. 7 EU CRA) und identische Ersatzteile (Art. 2 Abs. 6).
Pflichten
Welche Herstellerpflichten wiegen in der Netzwerktechnik am schwersten?
- 01
Klare Herstellerrolle bei Carrier- und Whitelabel-Geräten
Hersteller eines Routers ist, wer ihn unter eigenem Namen oder eigener Marke vermarktet, auch wenn ein ODM ihn fertigt (Art. 3 Nr. 13 EU CRA). Ein Einführer oder Händler, der ein Gerät unter eigener Marke in Verkehr bringt, trägt nach Art. 21 EU CRA die Pflichten aus Art. 13 und 14; bei Carrier-Endgeräten ist das der Markeninhaber.
- 02
Sichere Auslieferung ab Werk
Router und Switches kommen mit sicherer Standardkonfiguration auf den Markt und lassen sich zurücksetzen (Anhang I Teil I Nr. 2 Buchst. b EU CRA). Authentifizierung und Zugangskontrolle schützen die Verwaltung, mögliche unbefugte Zugriffe meldet das Gerät (Buchst. d), und Angriffsflächen samt externer Schnittstellen bleiben begrenzt (Buchst. j).
- 03
Verfügbar auch unter Angriff
Wesentliche Funktionen eines Netzwerkgeräts bleiben auch nach einem Sicherheitsvorfall verfügbar, etwa durch Abwehr von Überlastungsangriffen (Anhang I Teil I Nr. 2 Buchst. h EU CRA). Das Gerät begrenzt seine Wirkung auf die Dienste anderer Netze (Buchst. i) und zeichnet Zugriffe auf Daten, Dienste und Funktionen auf, mit Opt-out für den Nutzer (Buchst. l).
- 04
Überblick über die Firmware-Komponenten
Zum Produkt gehört eine maschinenlesbare Software-Stückliste, die mindestens die obersten Abhängigkeiten erfasst (Anhang I Teil II Nr. 1 EU CRA). Eine Schwachstelle in einer integrierten Komponente, etwa einem Chipsatztreiber, meldet der Hersteller an deren Hersteller oder Maintainer (Art. 13 Abs. 6 EU CRA). Hat er selbst eine Korrektur entwickelt, gibt er sie mit.
- 05
Updates bis ins installierte Gerät
Sicherheitsupdates installieren sich, soweit zutreffend, standardmäßig automatisch, mit Opt-out (Anhang I Teil I Nr. 2 Buchst. c EU CRA), und kommen möglichst getrennt von Funktionsupdates, sicher verteilt und kostenlos (Teil II Nr. 2, 7 und 8). Der Hersteller legt eine Richtlinie zur koordinierten Offenlegung fest, nennt eine Kontaktadresse für Meldungen Dritter und veröffentlicht nach dem Update die behobenen Schwachstellen (Teil II Nr. 4 bis 6).
Angrenzende Regulierung
Was gilt für Funkanlagen bis zur Aufhebung der Delegierten Verordnung (EU) 2022/30?
Für Funkanlagen wie WLAN-Router oder Mobilfunk-Modems gelten die Cybersicherheitsanforderungen der Delegierten Verordnung (EU) 2022/30 weiter, bis die Kommission sie aufhebt oder für diese Produkte ändert (Erwägungsgrund 30 EU CRA). Bis dahin gilt der EU Cyber Resilience Act für dieselben Geräte daneben.
Delegierte Verordnung (EU) 2022/30
Die Delegierte Verordnung setzt für bestimmte Funkanlagen drei grundlegende Anforderungen der Funkanlagenrichtlinie 2014/53/EU in Kraft: keine schädlichen Auswirkungen auf das Netz (Art. 3 Abs. 3 Buchst. d), Schutz personenbezogener Daten und der Privatsphäre (Buchst. e) und Schutz vor Betrug (Buchst. f).
Anhang I EU CRA
Anhang I EU CRA enthält alle Elemente dieser drei Anforderungen. Nachweise aus dem Funkanlagenrecht lassen sich deshalb für die Bewertung nach Anhang I weiterverwenden; die Schwachstellenbehandlung aus Teil II kommt hinzu.
Bestehende Bescheinigungen
EU-Baumusterprüfbescheinigungen zu Cybersicherheitsanforderungen aus anderen Harmonisierungsrechtsvorschriften bleiben nach Art. 69 Abs. 1 EU CRA übergangsweise gültig, sofern sie nicht vorher ablaufen.
Normungsauftrag C(2022) 5637
Normen aus diesem Auftrag zum Funkanlagenrecht sollen in die harmonisierten Normen zum EU CRA einfließen. Eine Konformitätsvermutung begründet eine Norm erst, wenn ihre Fundstelle im Amtsblatt der EU steht (Art. 27 Abs. 1 EU CRA).
Aus der Praxis
Wo es in der Netzwerktechnik schwierig wird
Geteilte Firmware über viele Gerätevarianten
Viele Router- und Switch-Linien beruhen auf dem Referenzdesign eines Chipsatzherstellers, aufgefächert nach Region, Funkband, Portzahl oder Kundenmarke. Eine Lücke im Kernel oder in der TLS-Bibliothek trifft alle diese Varianten, und der Hersteller muss wissen, welcher Firmwarestand auf welcher Variante im Feld läuft.
Abhängig vom SDK des Chipsatzherstellers
Treiber, Bootloader und Kernel-Anteile stammen oft aus dem SDK des Chipsatzherstellers, dessen Release-Zyklus über den Zeitpunkt einer Korrektur entscheidet. Endet die Pflege des SDK, kann der eigene Supportzeitraum weiterlaufen.
Wenn das Datenblatt nach Klasse II klingt
Ein Router, den Website und Datenblatt als Security-Gateway mit Firewall vermarkten, rückt in die Nähe von Klasse II. Werbematerial, Anleitung und technische Dokumentation zählen zusammen. Widersprüchliche Angaben darin dürfen nach der EU-Kommissions-Guidance (Kap. 6) nicht genutzt werden, um das strengere Verfahren zu umgehen.
Nachweise für Ausschreibungen der Netzbetreiber
Netzbetreiber müssen nach Art. 21 Abs. 2 Buchst. d NIS2 die Sicherheit ihrer Lieferkette steuern. In Ausschreibungen fragen sie deshalb Sicherheitsnachweise beim Gerätehersteller ab, häufig mit eigenem Fragebogen.
Mit Kunnus
Wie Kunnus Hersteller von Netzwerktechnik unterstützt
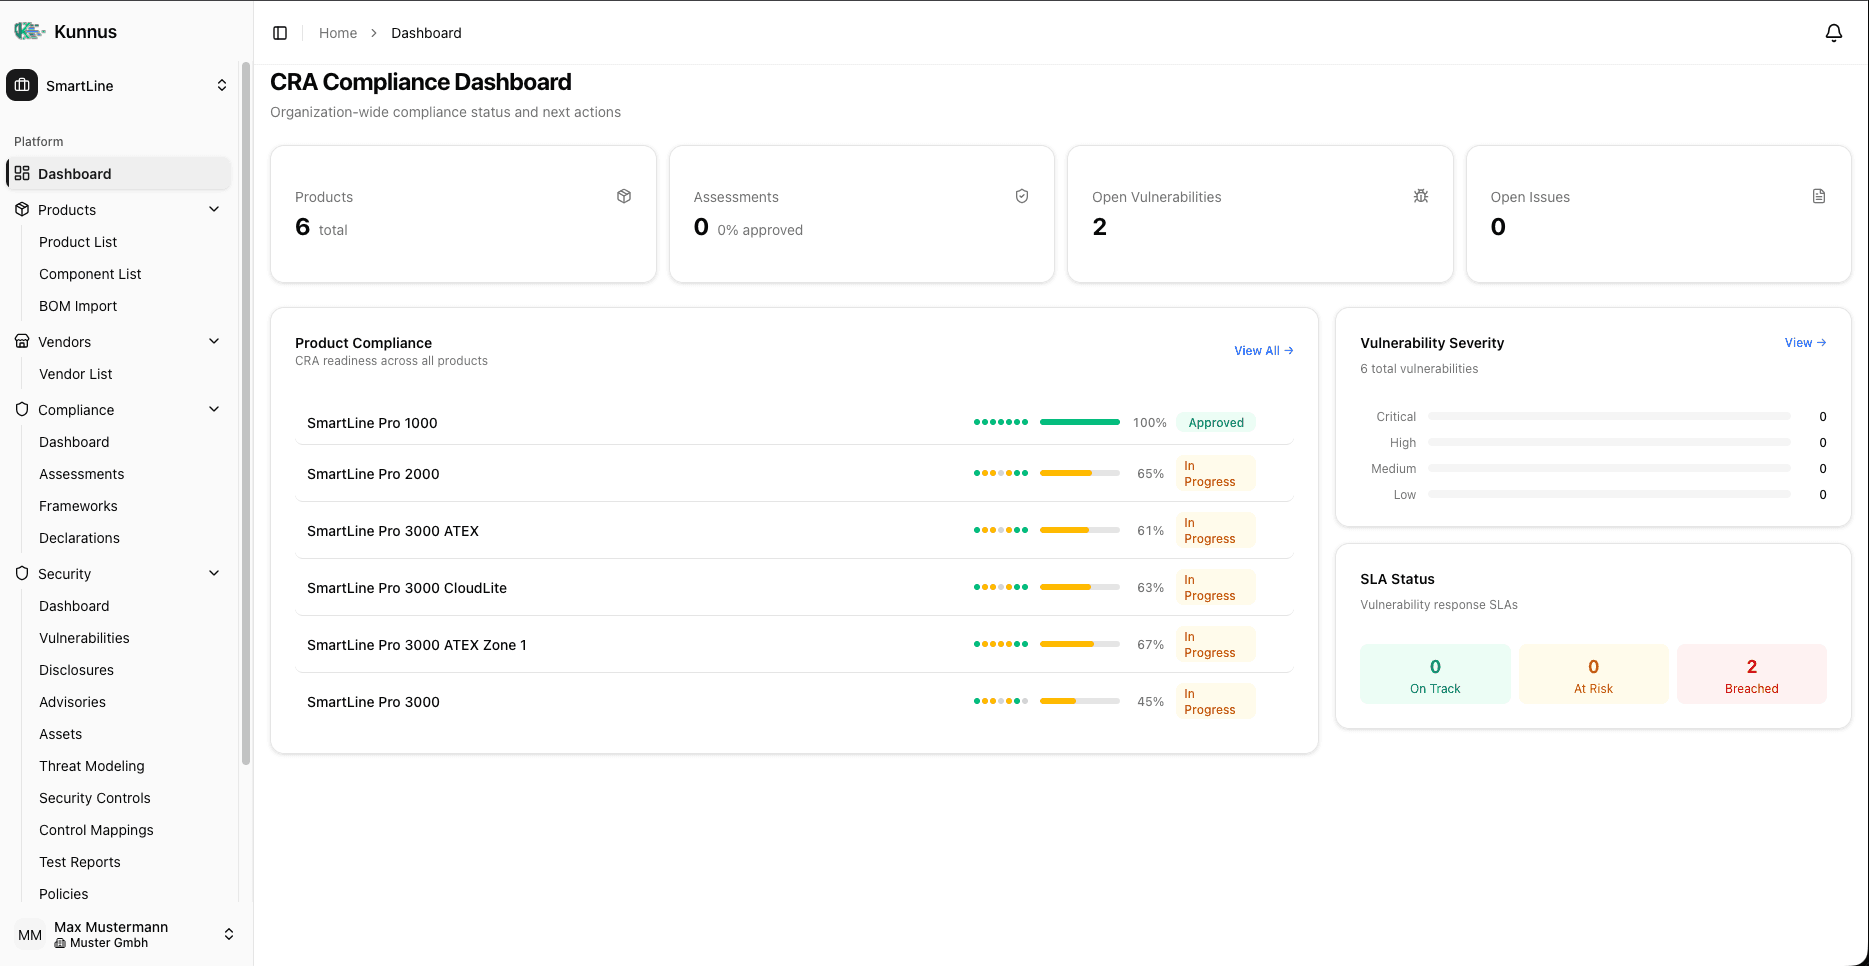
Kunnus führt je Gerät und Variante Einstufung, Komponenten, Schwachstellen und Meldungen nach dem EU CRA. Funk-, EMV- und Sicherheitsnachweise nach der Funkanlagenrichtlinie bleiben im bestehenden CE-Prozess.
Rechenbeispiel
Rechenbeispiel: DSL- und Glasfaser-Router mit gemeinsamer Firmware
Eine DSL- und eine Glasfaser-Familie teilen sich eine Chipsatz-Plattform; beide gibt es ohne Funk, mit WLAN oder mit WLAN und Mobilfunk-Backup, in zwei Farben. Andere Komponenten ergeben eigene Produkte (EU-Kommissions-Guidance Kap. 2), Farbvarianten teilen ihre Unterlagen (Kap. 7).
- 1Portfolio2 Familien × 3 Funkausstattungen × 2 Farben = 12 Artikelnummern, aber 6 Produkte mit je einer Risikobewertung und Konformitätserklärung
- 2Funkanlagen4 der 6 Produkte funken und unterliegen bis zur Aufhebung zusätzlich der Delegierten Verordnung (EU) 2022/30
- 3Komponentenein Firmware-Baum mit Linux-Kernel, TLS-Bibliothek und WLAN-Treiber aus dem Chipsatz-SDK
- 4Aktiv ausgenutzte Schwachstellein der TLS-Bibliothek: betrifft alle 6 Produkte, und die Frühwarnung nennt für jedes die Mitgliedstaaten, in denen es bereitgestellt wurde (Art. 14 Abs. 2 Buchst. a EU CRA)
- 5Je Jahrein Wi-Fi-7-Modell kommt als 7. Produkt mit eigenem Supportzeitraum hinzu, die sechs älteren laufen weiter
Beispielhafte Annahmen zur Veranschaulichung, keine Branchenstatistik.
Häufige Fragen
Fällt ein WLAN-Access-Point unter Anhang III EU CRA?+
Ein WLAN-Access-Point ist nach unserer Lesart ein wichtiges Produkt der Klasse I, mit dem Verfahren nach Art. 32 Abs. 2 EU CRA. Ausdrücklich genannt sind Access Points in Anhang III nicht; Klasse I Nr. 12 führt Router, Modems und Switches auf, und die Durchführungsverordnung (EU) 2025/2392 ordnet Bridges wie Access Points den Switches zu.
Macht eine Ethernet-Schnittstelle mein Gerät zur Netzschnittstelle nach Anhang III Nr. 10?+
Eine eingebaute Ethernet-Schnittstelle hebt ein Gerät nicht in Anhang III: Nach Art. 7 Abs. 1 Satz 2 EU CRA zieht die Integration eines Anhang-III-Produkts das aufnehmende Produkt nicht in die Verfahren nach Art. 32 Abs. 2 und 3. Anhang III Klasse I Nr. 10 erfasst Netzschnittstellen, die selbst das Produkt sind, etwa eine separat vertriebene Netzwerkkarte.
Ist ein unmanaged Switch ein wichtiges Produkt?+
Anhang III Klasse I Nr. 12 EU CRA nennt Switches ohne Einschränkung. Die technische Beschreibung in der Durchführungsverordnung (EU) 2025/2392 bezieht sich nach unserer Lesart auf Switches mit Management-Ebene. Ein Switch ohne Verwaltungszugang läge dann in der Standardklasse, mit Selbstbewertung nach Modul A (Art. 32 Abs. 1 EU CRA); die Begründung gehört in die technische Dokumentation.
Braucht ein Router-Hersteller eine benannte Stelle?+
Ein Router-Hersteller kommt ohne benannte Stelle aus, wenn eine harmonisierte Norm mindestens die Risiken der Kernfunktion abdeckt und er Zusatzfunktionen außerhalb der Norm dokumentiert absichert (EU-Kommissions-Guidance Kap. 6). Wo eine benannte Stelle nötig ist, kann sie seit dem 11. Juni 2026 nach Kapitel IV EU CRA notifiziert sein. Router-Software, die als freie und quelloffene Software in Verkehr kommt, darf nach Art. 32 Abs. 5 EU CRA jedes Verfahren aus Art. 32 Abs. 1 nutzen, wenn ihre technische Dokumentation beim Inverkehrbringen öffentlich ist.
Gilt die Meldepflicht nach Art. 14 EU CRA auch für Router, die schon im Feld sind?+
Die Meldepflicht nach Art. 14 EU CRA erfasst auch Router, Switches und Firewalls, die vor dem 11. Dezember 2027 in Verkehr gebracht wurden (Art. 69 Abs. 3 EU CRA). Für aktiv ausgenutzte Schwachstellen gilt seit dem 11. September 2026 eine Frühwarnfrist von 24 Stunden nach Kenntnis; die Meldung folgt innerhalb von 72 Stunden, der Abschlussbericht spätestens 14 Tage nach einer Korrektur (Art. 14 Abs. 2 EU CRA). Alle drei gehen über die einheitliche Meldeplattform an das koordinierende CSIRT und die ENISA (Art. 14 Abs. 1).
Wie lange muss ein Netzwerkgerät Sicherheitsupdates bekommen?+
Ein Netzwerkgerät bekommt Sicherheitsupdates für den Supportzeitraum, den der Hersteller nach Art. 13 Abs. 8 EU CRA an der voraussichtlichen Nutzungsdauer ausrichtet; fünf Jahre sind die Untergrenze, sofern das Gerät nicht erwartbar kürzer genutzt wird. Berücksichtigen darf er dabei die Supportzeiträume zugekaufter Komponenten mit Kernfunktionen, etwa einer Chipsatz-Plattform. Das Enddatum steht beim Kauf mindestens mit Monat und Jahr fest (Art. 13 Abs. 19 EU CRA).
In welcher Klasse liegen Ihre Netzwerkprodukte?
In wenigen Minuten liefert das EU-CRA-Assessment eine erste Einschätzung der Produktklasse, mit den nächsten Schritten als Orientierung.
Weiterlesen
Weitere Branchen
EU-CRA-Compliance in anderen Branchen
Quelle: Verordnung (EU) 2024/2847 (Cyber Resilience Act), Amtsblatt der EU. https://eur-lex.europa.eu/eli/reg/2024/2847/oj
Diese Seite ist eine Orientierung zum Cyber Resilience Act für diese Branche, keine Rechtsberatung. Ob und wie die Verordnung für ein konkretes Produkt greift, hängt von dessen Zweckbestimmung und Aufbau ab.